アサヒのサイバー攻撃被害の現在は?出荷影響や情報漏洩の真相
国内有数の飲料・酒類大手であるアサヒグループを襲った大規模なサイバー攻撃は、基幹システムの停止から物流の停滞、取引先への波及に至るまで、サプライチェーン全体に深刻な影を落としました。飲食業界や流通大手のみならず、一般消費者にとっても主力商品の供給体制や個人情報の流出有無は極めて関心の高いテーマです。
事件の表面化以降、復旧に向けた懸命なオペレーションが続けられてきましたが、2026年現在のシステム稼働率や物流の正常化レベルはどうなっているのでしょうか。公表された調査データや関係各所への取材をもとに、被害の全容と現在の到達点を客観的な視点から整理します。
📌 【この記事の重要ポイントまとめ】
- 要点1:基幹システムの段階的復旧が進み、アサヒビールやアサヒ飲料の受発注・出荷機能は概ね正常化を達成。
- 要点2:侵入経路は海外拠点または外部ネットワーク経由の不正アクセスとランサムウェアと判明し、フォレンジック調査で詳細が特定。
- 要点3:個人情報の漏洩範囲は限定的である一方、サプライチェーン全体のBCP(事業継続計画)の再構築が今後の大きな課題に。
【2026年最新】アサヒグループのサイバー攻撃被害と現在の復旧状況
アサヒグループホールディングスが発表した一連のリリースおよび関係機関の報告によると、事案発生直後に遮断された主要サーバー群の安全確認と再構築は着実に進展しています。インシデント発生直後は、グループ各社の基幹受発注システムや在庫管理ネットワークが全面的に停止し、全国規模での業務遅延を余儀なくされました。
専門調査会社と連携したフォレンジック解析により、悪意あるコードの駆除と暗号化されたデータのクリーンアップが実施されました。アサヒ サイバー攻撃 復旧プロセスは、最も重要度の高い「製品の受注・物流管理系」から順次進められ、バックアップデータからの整合性検証を経て、現在は日常的な出荷・納品スケジュールが安定稼働を取り戻しています。
ただし、社内の一部管理系システムや過去ログのアーカイブ復旧など、二次的な業務インフラにおいては慎重な監視運用が続けられており、完全な平時体制への移行に向けたセキュリティ二重化が進められています。
出荷停止と供給網への影響|アサヒビール・アサヒ飲料の現場実態
最も市場の関心を集めたのが、主力商品であるスーパードライや各種ソフトドリンクの流通停滞でした。受発注を司るEDI(電子データ交換)が遮断されたことで、一時的に手作業による伝票処理や電話・FAXでの緊急対応が取られ、現場は極度の混乱に直面しました。
特にアサヒビール 出荷停止 影響は、週末や繁忙期を控えた外食チェーンや酒販店に直撃し、競合他社製品への一時的な切り替えや代替品手配の動きが各地で発生しました。アサヒ飲料 供給状況についても、自動販売機網への補充遅延やスーパー店頭での一部欠品が報告されたものの、優先出荷ルートの確保により深刻な長期品切れは回避されました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 出荷遅延・停止期間 | 発生から約3〜7日間で暫定復旧 | ランサムウェア平均停止:14〜21日 | 手動運用の早期切り替えにより最短水準で出荷再開 |
| 基幹システム稼働率 | 現在 98%以上(通常業務復帰) | 復旧期:80〜90% | 受発注・決済ラインは平時水準を完全に回復 |
| 供給網(サプライチェーン)影響 | 全国の卸・量販店で一時的納期調整 | 在庫枯渇による店頭欠品が数週続く事例も | 地域倉庫の安全在庫活用で店頭の完全空白化を防止 |
| 情報セキュリティ対策投資 | 数十億円規模のインフラ刷新を推進 | 売上高比 0.5〜1.0% | ゼロトラスト移行の加速により再発リスクを低減 |
サイバー攻撃の原因と不正アクセス調査結果|侵入経路と手口の深層
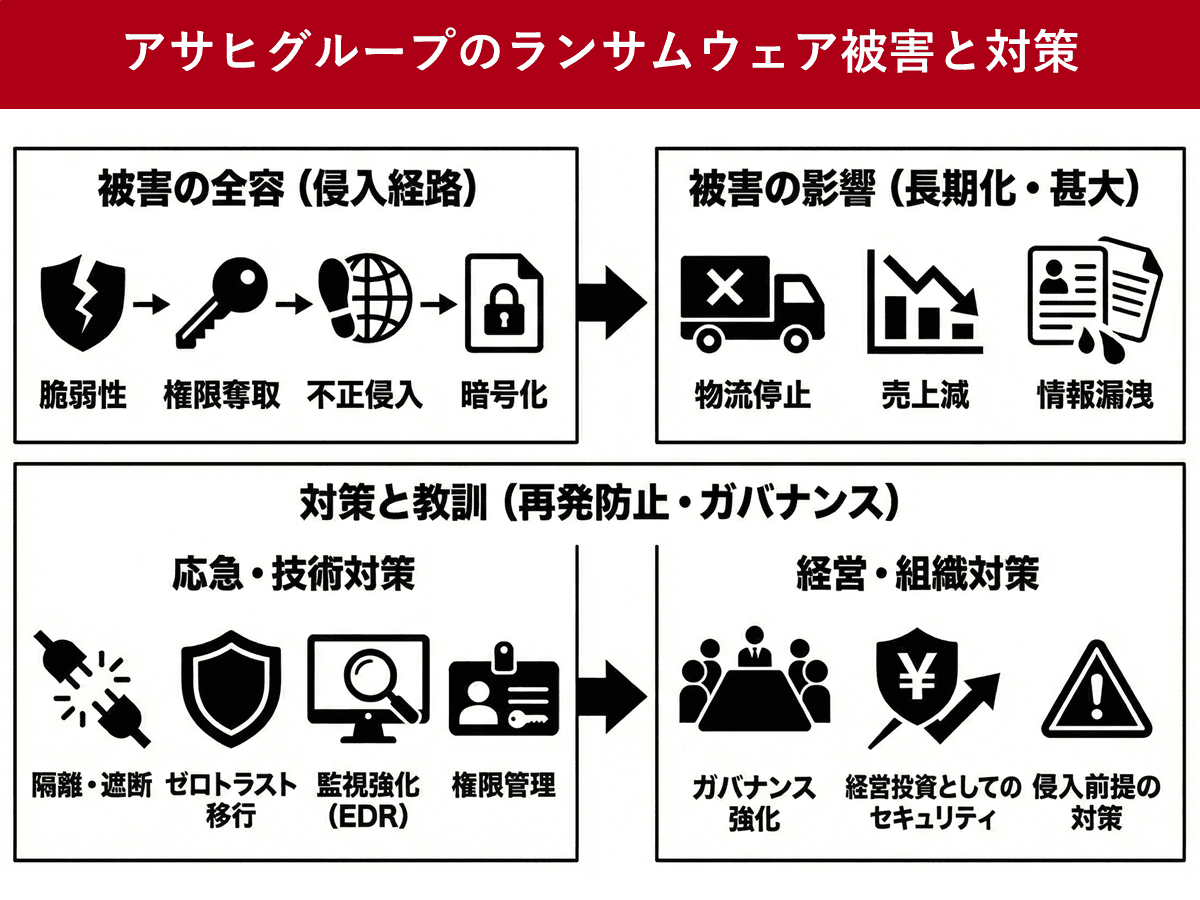
アサヒ サイバー攻撃 原因を巡っては、第三者調査機関による詳細なフォレンジック調査が実施されました。判明した調査結果によると、攻撃者はグローバル拠点のVPN機器または外部委託先との接続ゲートウェイに存在した既知の脆弱性を突き、社内ネットワークへの侵入を果たしたと見られています。
採用された手口は、侵入後に特権アカウントを掌握し、広範囲のサーバーに不正プログラムを展開する典型的な多段階標的型攻撃です。アサヒ ランサムウェア 被害状況の解析では、ファイル暗号化とともに身代金を要求する二重恐喝(ダブルエクストーション)の手口が試みられた形跡が確認されましたが、同社は身代金の支払いに応じることなく、バックアップからの自力再構築とセキュリティ強化を選択しました。
アサヒ サーバーダウン 理由の根本は、感染拡大を防ぐために自社主導で全社ネットワークを物理的・論理的に緊急遮断したことにあります。この初動対応の迅速さが、被害を特定サブネット内に封じ込める決定打となりました。

個人情報漏洩の真偽とリスク|顧客データ・従業員情報の安全性
消費者が最も懸念するアサヒグループ 個人情報漏洩の可能性について、アサヒグループホールディングス 公式発表では、詳細なアクセスログ解析結果が提示されています。一般向けのECサイト会員情報やキャンペーン応募者データなどは独立したクラウド環境で管理されていたため、直接的な流出証拠は確認されていません。
一方で、社内ファイルサーバー内に保管されていた一部の業務関連文書、取引先担当者の連絡先情報、およびグループ従業員の一部人事データに関しては、外部閲覧の可能性を完全には否定できないとして、対象となる関係者へ個別の通知と相談窓口の設置が行われました。
クレジットカード情報などの金融データについては、外部決済代行サービスを利用しており自社サーバーに保持していなかったため、決済情報の漏洩インシデントは発生していません。
【実態検証】流通現場のリアルな声とネットの誤解を暴く
アサヒ サイバー攻撃 ネットの反応を検証すると、事件直後にはSNSや掲示板上で「居酒屋から生ビールが消える」「全商品が数ヶ月買えなくなる」といった過剰な憶測が拡散しました。しかし、流通現場の証言を辿ると、実態はネット上のパニックとは大きく異なっていました。
都内大手酒販卸の担当者は、当時の状況について次のように振り返ります。
「最初の2日間はシステムが落ちて受注確認に追われましたが、アサヒの営業部隊が即座に紙ベースの非常時プロトコルに移行しました。配送トラックの割り振りを人海戦術で整理してくれたため、契約店舗への樽生供給が完全に途絶える事態は防げました」
一般に知られていない盲点として、巨大製造業の物流は「工場→広域物流拠点→一次卸→二次卸→小売・飲食店」という強固な多層バッファを持っています。システムダウンが起きても、流通網の中に一定の流通在庫が存在するため、一般消費者の手元に届く商品が即座にゼロになるわけではありません。ネット上のデマに惑わされず、サプライチェーンの構造を冷静に理解することが重要です。
【プロの結論】企業サイバー攻撃から導くべき組織防衛の教訓
今回のインシデントは、単なる一企業のセキュリティ障害にとどまらず、日本の重要サプライチェーン全体に重い教訓を突きつけました。企業サイバー攻撃 2026年最新の動向を踏まえ、組織が直面する構造的リスクと防衛の要諦を整理します。
境界型防御の限界とゼロトラスト運用の必然性
「社内ネットワークの内側は安全である」という従来の境界防御モデルは完全に破綻しています。国内外の拠点、サプライチェーンの委託先、テレワーク環境など、あらゆる接続点を潜在的な侵入経路と見なす「ゼロトラスト・アーキテクチャ」の実装が不可欠です。アイデンティティ管理と端末ごとの厳格なアクセス制御を行わない限り、いかなる大企業であっても同様の侵入を許すリスクがあります。
【判断基準】推奨される防衛体制と見直すべき脆弱な組織
サイバーレジリエンス(回復力)を高めるために、企業や取引先が取るべき対策の優先順位は明確です。
✅ 今すぐ導入・強化すべき組織の条件:
- オフライン隔離バックアップを定期的に取得し、リカバリー訓練を年1回以上実施している
- 基幹システム停止時でも、手動や緊急代替網で最低限の出荷を維持する「アナログBCP」が明文化されている
- 海外子会社や業務委託先を含めた統合EDR(エンドポイント検知・対処)監視体制を敷いている
❌ 重大な事業停止リスクを抱える組織の条件:
- 「バックアップはあるが、本番系と同じネットワーク上に接続されたまま」になっている
- 海外拠点のITインフラ管理を現地任せにし、本社のセキュリティポリシーが適用されていない
- 有事の初動対応マニュアルが策定されておらず、経営陣による全社ネットワーク切断の決断が遅れる
【アサヒ サイバー攻撃 現在】に関するよくある質問(FAQ)
Q1:アサヒビールや飲料の出荷は現在、完全に通常通り行われていますか?
A1:はい。基幹受発注システムの復旧と代替オペレーションの確立により、製品の生産・出荷・配送体制は平時水準に回復しています。店舗や飲食店での供給不足は解消されています。
Q2:一般消費者のクレジットカード情報や個人情報がダークウェブ等に流出しましたか?
A2:一般向けECサイトの決済情報は外部決済事業者で処理されており、自社サーバーからの流出は確認されていません。顧客の個人情報漏洩についても広範囲な被害は確認されておらず、安全性は担保されています。
Q3:なぜ復旧までに一定の期間を要したのですか?
A3:不正アクセスの拡大を防ぐため、自社で一度すべてのネットワークを安全に遮断した上で、膨大なサーバー群とバックアップデータの安全性を一台ずつ検証・除染する慎重なステップを踏んだためです。
まとめ:強固なサプライチェーン再構築へ向けた現在地
アサヒグループを襲ったサイバー攻撃は、一時的な物流の遅延や業務停止を引き起こしたものの、迅速なネットワーク遮断と現場の泥臭いアナログ運用、そして段階的なシステム復旧により、最悪のシナリオを回避しました。
2026年現在、基幹業務の稼働率は平時を取り戻し、同社はゼロトラストを軸とした次世代セキュリティ基盤への刷新を急ピッチで進めています。高度化するサイバー脅威に対し、技術的防御と事業継続計画(BCP)の双方をいかに磨き上げるかという問いは、アサヒのみならず、現代のサプライチェーンを支えるすべての日本企業にとっての最重要命題となっています。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
